

- 0xQuit переместил 3,832 NFT из сотен кошельков после обнаружения уязвимости, связанной с устаревшим протоколом Limit Break.
- Команда Magic Eden призвала отозвать разрешения.
В пятницу «белый» хакер переместил 3,832 NFT из сотен кошельков, чтобы защитить активы от предполагаемой уязвимости, связанной с NFT-маркетплейсом Magic Eden.
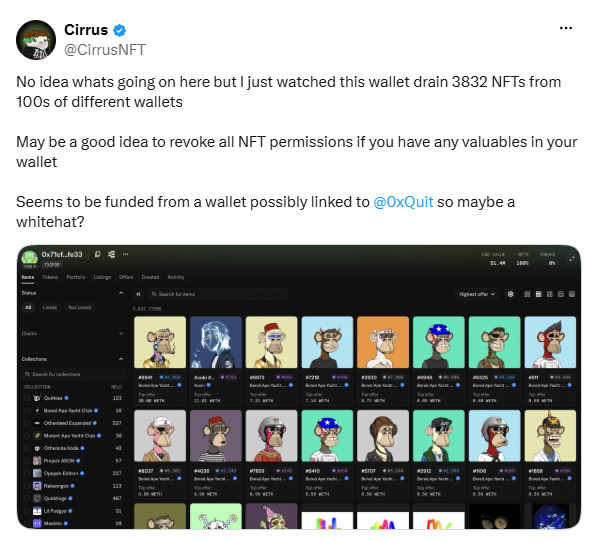
Источник: Х
Об этом сообщил член NFT-сообщества Cirrus в соцсети, заметивший, что транзакции выглядели как продажи через Magic Eden. Он призвал держателей отозвать разрешения в качестве меры предосторожности.
Вскоре вице-президент Yuga Labs по блокчейну под псевдонимом 0xQuit подтвердил, что переводы были частью специальной операции. По его словам, NFT находятся в безопасности и «будут возвращены, как только перестанут подвергаться риску». 0xQuit ранее уже участвовал в аналогичных операциях. Так, в июне после эксплойта Flooring Protocol он помог вернуть 68 NFT стоимостью более $500,000.
Гендиректор Yuga Labs Майкл Фигге сообщил, что уязвимость была обнаружена за несколько часов до инцидента, и пообещал вскоре поделиться дополнительной информацией.
Команда Magic Eden заявила в соцсети, что эксплойт затронул протокол Payment Processor V2 от Limit Break, который компания перестала использовать в октябре 2024 года. EVM-маркетплейс Magic Eden был закрыт в первом квартале 2026 года.
Никакие активные листинги Magic Eden не пострадали в этом эксплойте, — подчеркнули в компании.
Также добавляется, что могли быть затронуты NFT, выставленные на EVM-маркетплейсе примерно с февраля по октябрь 2024 года.
Magic Eden призвала пользователей отозвать разрешения для контракта на Ethereum, Polygon и Base, отметив, что это не вернёт уже перемещённые токены. Компания также связалась с Limit Break для принятия дальнейших мер, включая попытки приостановить переводы.
Информация на сайте носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией или финансовым советом. Криптовалюты и цифровые активы связаны с высоким уровнем риска, включая возможную потерю капитала. Редакция не несёт ответственности за решения, принятые на основе опубликованных материалов. Перед принятием инвестиционных решений рекомендуется проводить собственное исследование (DYOR). Ознакомиться с редакционной политикой https://happycoin.news/about/


Сергей
Почему Yuga Labs решили сами перевести NFT, а не просто закрыть уязвимость?
Похоже, это была экстренная операция, чтобы спасти токены. Хорошо, что 0xQuit подтвердил — NFT в безопасности и их вернут. Но снова всплыл старый протокол Limit Break, который Magic Eden уже давно не использует.
Алекс Мирослав
Интересная ситуация с NFT — хорошо, что уязвимость удалось вовремя обнаружить и принять меры. Теперь особенно интересно узнать подробности операции и какие выводы сделает сообщество.