
Выбрать кошелёк для эфириума сегодня сложнее, чем несколько лет назад. Раньше вопрос обычно сводился к выбору между мобильным приложением, браузерным расширением и аппаратным устройством. Теперь кошелёк может одновременно быть интерфейсом для DeFi, работать с сетями второго уровня, использовать аппаратную подпись, несколько ключей, смарт-контракты и программируемые правила восстановления доступа.
Поэтому вопрос «где лучше хранить небольшую сумму ETH?» стоит сформулировать иначе: для чего будут использоваться эти ETH и какой риск пользователь хочет минимизировать?
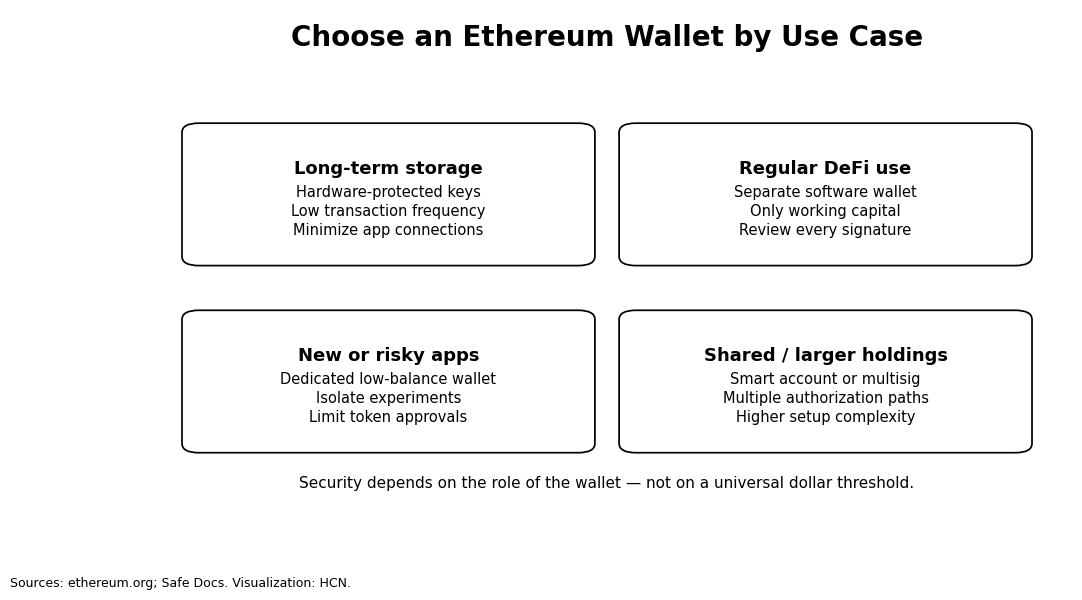
Для долгосрочного хранения нужен один подход. Для регулярной работы с DeFi — другой. Для экспериментов с новыми приложениями разумно вообще использовать отдельный аккаунт.
И размер суммы сам по себе не даёт универсального ответа: $500 могут быть незначительной суммой для одного человека и существенными сбережениями для другого.
Кошелёк на самом деле не хранит ETH
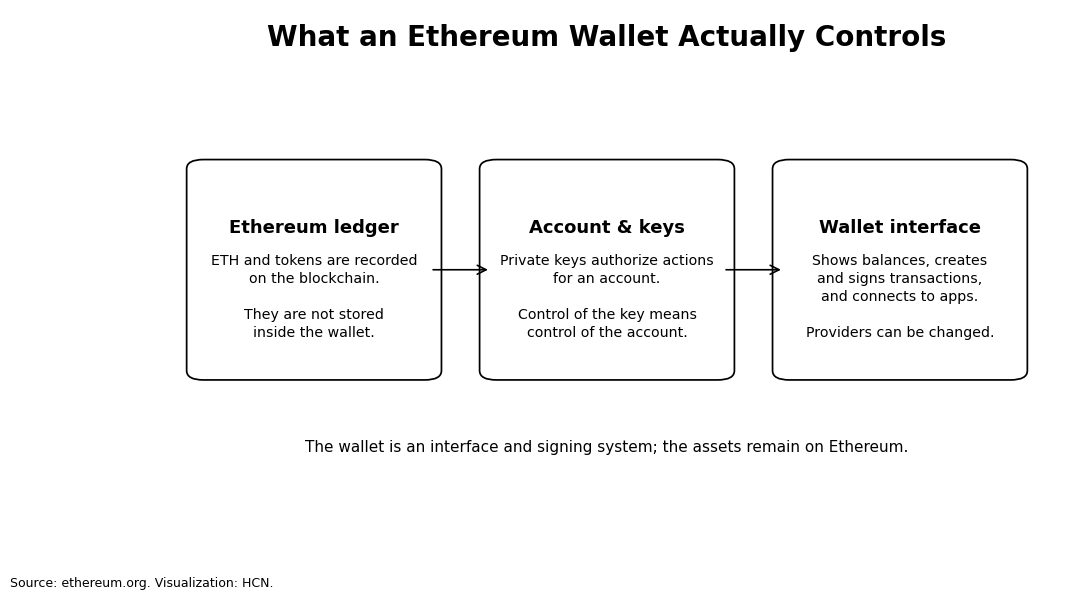
Первое, что нужно понять новичку: ETH не находятся внутри MetaMask, смартфона или аппаратного устройства.
Состояние аккаунтов и активов хранится в блокчейне эфириума. Приватный ключ позволяет подписывать операции от имени соответствующего аккаунта. Официальная документация ethereum.org формулирует это прямо: пользователь фактически владеет не криптовалютой «в кошельке», а ключами, позволяющими распоряжаться средствами, учтёнными в реестре эфириума.
Сам кошелёк представляет собой интерфейс. Он показывает баланс, формирует транзакции, позволяет подписывать их и подключаться к приложениям. Поэтому при совместимой модели аккаунта можно заменить одно приложение-кошелёк другим, не переводя при этом ETH на новый адрес. ethereum.org также подчёркивает, что аккаунт находится в блокчейне, а не внутри конкретной программы.
Кастодиальный счёт и собственный кошелёк — не одно и то же
Если ETH находятся на централизованной бирже, пользователь обычно входит через логин, пароль и дополнительные механизмы аутентификации. Но ключами, непосредственно контролирующими ончейн-активы, управляет оператор платформы.
У собственного некастодиального кошелька модель противоположная: ключ контролирует пользователь.
Это не означает, что собственный кошелёк автоматически безопаснее во всех обстоятельствах. Он устраняет часть риска кастодиана, но переносит ответственность на владельца. Если пользователь раскрывает ключ или seed-фразу, подписывает вредоносную операцию или полностью теряет данные восстановления, центральной службы, способной отменить ошибку, может не существовать. ethereum.org прямо противопоставляет эти две модели: биржа может предоставить традиционное восстановление аккаунта, но пользователь доверяет ей хранение средств; самостоятельный кошелёк снимает этот риск и одновременно создаёт риски самостоятельного хранения.
Поэтому биржа и кошелёк решают разные задачи. Биржа удобна для торговли и фиатной инфраструктуры. Собственный кошелёк — для непосредственного контроля над активами и взаимодействия с ончейн-приложениями.
Почему понятие «небольшая сумма» не помогает выбрать кошелёк
Старая рекомендация обычно выглядела так: немного ETH можно держать в программном кошельке, крупную сумму — в аппаратном.
Направление мысли разумное, но критерий слишком грубый.
Более полезно разделить средства по назначению.
ETH, которые владелец собирается хранить длительное время и редко перемещать, желательно подвергать минимальному количеству взаимодействий с приложениями.
Средства для DeFi должны оставаться достаточно доступными для регулярной подписи транзакций.
Аккаунт для экспериментов с малоизвестными приложениями имеет смысл изолировать от основных накоплений.
А крупным семейным, корпоративным или совместно управляемым капиталом иногда удобнее распоряжаться через несколько ключей или программируемый смарт-аккаунт.
Иными словами, безопасность зависит не только от суммы. Она зависит от того, сколько возможностей получить доступ к этой сумме создаёт сам пользователь.
Для долгосрочного хранения: аппаратная защита ключей
Если ETH предполагается хранить месяцами или годами и использовать редко, аппаратное устройство остаётся одним из наиболее понятных способов уменьшить риск кражи приватного ключа.
ethereum.org характеризует аппаратные кошельки как один из наиболее защищённых вариантов хранения ключей: приватный ключ остаётся локально на отдельном устройстве и не должен попадать в интернет-среду обычного компьютера.
Это, однако, не означает, что аппаратный кошелёк делает пользователя неуязвимым.
Если человек подключит устройство к вредоносному приложению и сам подтвердит опасную операцию, аппаратная защита ключа не обязательно предотвратит потерю активов. Устройство защищает прежде всего секрет подписи, а не принимает за владельца экономическое решение о том, какую транзакцию следует подписать.
Поэтому аппаратный кошелёк особенно полезен для аккаунта, который редко взаимодействует с неизвестными приложениями.
Программный интерфейс при этом не обязательно исключается. Например, MetaMask официально поддерживает подключение ряда аппаратных устройств: приложение создаёт интерфейс для взаимодействия, но окончательное подтверждение операции происходит на аппаратном кошельке.
Это важный нюанс: программный и аппаратный кошелёк не всегда являются взаимоисключающими вариантами.
Для регулярного взаимодействия с DeFi лучше отдельный рабочий кошелёк
Пользователь, который постоянно взаимодействует с децентрализованными биржами, кредитными протоколами, NFT-площадками или другими приложениями, неизбежно подписывает больше операций.
Соответственно, увеличивается площадь атаки.
В такой ситуации разумная модель состоит не в том, чтобы подключать к каждому новому сайту тот же аккаунт, где хранятся основные накопления, а в разделении функций.
Основной аккаунт используется преимущественно для хранения.
Отдельный рабочий — для DeFi.
На рабочем аккаунте находится столько средств, сколько действительно требуется для текущих операций.
А экспериментальные приложения можно вынести ещё в один низкобалансовый аккаунт.
Это не устраняет риски смарт-контрактов, но ограничивает потенциальный ущерб одной областью.
Почему одной защиты seed-фразы уже недостаточно
Совет «никому не сообщайте seed-фразу» остаётся правильным, но современной экосистеме эфириума его недостаточно.
Пользователь может идеально сохранить данные восстановления и всё равно потерять токены, самостоятельно подписав опасную операцию.
При работе с приложениями токены нередко требуют предоставить смарт-контракту разрешение на расходование определённого количества активов. Если пользователь разрешил вредоносному контракту распоряжаться токенами, проблема может сохраняться и после первоначального взаимодействия.
ethereum.org рекомендует в случае компрометации проверять и отзывать активные token approvals, поскольку мошеннические контракты могут использовать ранее выданные разрешения для последующего вывода токенов.
Поэтому современная безопасность кошелька включает два разных вопроса: кто имеет ключ и что этому ключу предложено подписать.
Хороший кошелёк должен помогать пользователю понимать второй вопрос, а не только защищать первый.
Recovery phrase и пароль — разные вещи
Для кошельков, использующих классическую seed-фразу, это одно из важнейших различий.
Пароль приложения обычно защищает доступ к кошельку на конкретном устройстве.
Seed-фраза или Secret Recovery Phrase позволяет восстановить связанные с ней ключи и аккаунты.
MetaMask подчёркивает, что компания не может просто восстановить классический самостоятельный кошелёк, если пользователь потерял необходимые данные доступа.
ethereum.org также предупреждает, что человек, получивший recovery phrase, может получить доступ ко всем связанным с ней аккаунтам. Официальные рекомендации отдельно советуют не делать скриншоты seed-фраз и приватных ключей: изображения могут автоматически синхронизироваться с облачными сервисами.
Поэтому recovery phrase не стоит хранить как обычный пароль в фотографии на телефоне.
Что изменилось после Pectra
Здесь проходит одна из главных границ между старым и современным гайдом.
Обновление Pectra было активировано в основной сети эфириума 7 мая 2025 года. Одним из его ключевых изменений для пользователей стал EIP-7702 — механизм, позволяющий обычному externally owned account, или EOA, делегировать исполнение определённому смарт-контрактному коду.
Практическое значение состоит в том, что привычный аккаунт может получать часть функций, раньше характерных для смарт-аккаунтов.
В зависимости от конкретной реализации это может позволять объединять несколько действий в одну операцию, использовать спонсирование комиссии, альтернативные механизмы авторизации, ограничения расходования или более гибкие схемы восстановления. Ethereum Foundation перечисляла именно такие сценарии при запуске Pectra.
В результате само понятие криптокошелька постепенно меняется.
Раньше типичная модель выглядела просто: один приватный ключ → одна подпись → транзакция.
Теперь аккаунт может становиться программируемым.
Но EIP-7702 не отменяет приватный ключ
Здесь есть важная тонкость.
После делегирования по EIP-7702 исходный приватный ключ EOA сохраняет полный контроль над аккаунтом. Официальное руководство ethereum.org специально предупреждает, что простое делегирование аккаунта, например к Safe, не превращает исходный EOA в полноценную мультиподпись, поскольку первоначальный ключ всё ещё способен обойти такую политику.
Поэтому нельзя объяснять EIP-7702 как «теперь любой обычный кошелёк автоматически стал мультисигом».
Технология создаёт инфраструктуру для программируемого поведения, но конкретная безопасность зависит от реализации кошелька и кода, которому делегированы полномочия.
Авторы самого EIP-7702 также предупреждают, что делегируемый код фактически получает очень широкие возможности и должен тщательно проверяться самим кошельком. Предлагать обычному пользователю произвольно выбирать неизвестный контракт для делегирования небезопасно.
Именно поэтому появление более «умных» кошельков одновременно увеличивает возможности и усложняет модель доверия.
Что такое смарт-аккаунт
Классический аккаунт EOA непосредственно контролируется приватным ключом.
Смарт-аккаунт использует код для определения того, при каких условиях операция считается разрешённой.
Это позволяет создавать схемы, в которых одного постоянного ключа уже недостаточно для описания всей безопасности аккаунта.
ethereum.org приводит среди возможных сценариев резервные ключи, замену скомпрометированного ключа, множественную авторизацию и ограничения на отдельные операции. При этом конкретный набор функций зависит от самого кошелька.
Для новичка ценность здесь понятна: в перспективе потеря одного секрета не обязательно должна означать безвозвратную потерю всех активов.
Но за это пользователь получает дополнительный слой программной сложности.
Когда нужна мультиподпись
Для обычного кошелька с небольшой рабочей суммой полноценная мультиподпись зачастую избыточна.
Но модель становится интереснее при существенном капитале, совместных семейных средствах, DAO или корпоративном казначействе.
Safe, например, позволяет определить несколько владельцев аккаунта и установить порог подтверждения транзакции. В конфигурации 2-of-3 операция выполняется только после подтверждения двух из трёх указанных владельцев. Документация Safe определяет threshold именно как минимальное количество владельцев, необходимое для исполнения операции.
Такая конструкция уменьшает зависимость от одного ключа.
Но она создаёт новые задачи: необходимо правильно распределить ключи, продумать восстановление, не потерять необходимое количество подписантов и понимать дополнительный риск смарт-контрактной инфраструктуры.
Поэтому принцип «сложнее = безопаснее» здесь тоже не работает автоматически.
А MetaMask тогда хороший или плохой кошелёк?
Такой вопрос поставлен слишком широко.
MetaMask можно использовать как пример программного самостоятельного кошелька и интерфейса для взаимодействия с приложениями. Он также умеет работать с аппаратными кошельками. Но эти свойства не превращают его в универсально лучший вариант для каждого пользователя.
Если человек ежедневно работает с DeFi, программный интерфейс удобен.
Если задача состоит исключительно в многолетнем хранении значимой суммы ETH, важнее минимизировать количество потенциально опасных взаимодействий.
Если активами управляют несколько человек, может потребоваться совсем другая архитектура.
Поэтому HCN не видит смысла составлять очередной рейтинг «10 лучших Ethereum-кошельков» без учёта сценариев использования.
Mainnet и L2: один адрес не означает один баланс
Ещё одна причина, по которой старые гайды сегодня недостаточны, — распространение сетей второго уровня, или L2.
Современный кошелёк может поддерживать основную сеть эфириума и одновременно Arbitrum One, OP Mainnet, Base, Linea, zkSync и другие сети. В каталоге ethereum.org поддержка различных L2 уже является отдельным критерием сравнения кошельков.
Во многих EVM-совместимых сетях пользователь может видеть тот же формат адреса. Но это не означает, что ETH и токены во всех этих сетях являются одним и тем же балансом.
ethereum.org подтверждает, что один и тот же адрес может использоваться в нескольких EVM-сетях. Для переноса активов между основной сетью и L2 обычно применяется мост или другой поддерживаемый маршрут.
Поэтому новичку перед отправкой средств необходимо проверять не только адрес, но и сеть.
Особенно важно это при выводе с биржи: наличие одинакового адреса ещё не означает, что сервис получателя поддерживает выбранную сеть депозита.
Нужно ли хранить небольшую сумму ETH в основной сети
Не обязательно.
Если ETH предназначены только для длительного хранения, основная сеть может полностью соответствовать задаче.
Если же человек располагает небольшой суммой и собирается часто обменивать токены или использовать приложения, стоимость операций приобретает большее значение. L2 созданы именно для увеличения пропускной способности и снижения расходов на транзакции по сравнению с выполнением каждой операции непосредственно в основной сети.
Но низкая комиссия не должна быть единственным критерием.
Пользователю нужно понимать, какую сеть поддерживает приложение, каким образом туда попали активы и как они при необходимости возвращаются в основную сеть.
Как выбрать конкретный кошелёк в 2026 году
Главное — не начинать с логотипа.
Сначала нужно определить модель использования.
Для долгосрочного хранения важны аппаратная защита ключа, понятная процедура резервного восстановления и минимальное количество взаимодействий.
Для DeFi — поддержка нужных сетей, качество отображения подписываемых операций, совместимость с аппаратным устройством и удобное управление разрешениями.
Для более сложного управления капиталом — возможности смарт-аккаунтов, нескольких ключей и восстановления.
У ethereum.org к сентябрю 2026 года в каталоге было 48 кошельков, причём ресурс позволяет фильтровать их по устройствам, поддержке основной сети и L2, аппаратной защите, DeFi и другим функциям. Команда ethereum.org отдельно подчёркивает, что присутствие продукта в каталоге не является официальной рекомендацией: это список решений, прошедших установленные критерии включения.
Это разумный подход и для пользователя: не искать единственного «лучшего кошелька», а сравнивать свойства.
Практическая схема для новичка
Для человека, который только начинает пользоваться экосистемой эфириума, необязательно сразу строить сложную инфраструктуру из пяти кошельков.
Логичная отправная точка — отдельный самостоятельный аккаунт для изучения экосистемы с суммой, потеря которой не создаст серьёзных финансовых последствий.
По мере роста капитала долгосрочные накопления можно отделить от регулярно используемого аккаунта и защитить аппаратным устройством.
Если начинается активное взаимодействие с малоизвестными приложениями, такие эксперименты лучше изолировать ещё одним аккаунтом с ограниченным балансом.
А мультиподпись или сложный смарт-аккаунт имеют смысл тогда, когда преимущества нескольких механизмов авторизации оправдывают дополнительную сложность.
Такой подход масштабируется вместе с пользователем вместо попытки подобрать один кошелёк «на всю жизнь».
Что делать, если кошелёк уже скомпрометирован
Если есть основания считать, что seed-фраза или приватный ключ раскрыты, простая смена пароля приложения не решает проблему: злоумышленник может продолжать управлять тем же ончейн-аккаунтом.
ethereum.org рекомендует в подобных ситуациях перевести оставшиеся активы в новый безопасный кошелёк и проверить ранее выданные токен-разрешения. Подтверждённую блокчейн-транзакцию отменить через службу поддержки невозможно.
Если проблема касается только подозрительного разрешения смарт-контракту, соответствующий approval можно отозвать, но это не лечит аккаунт, если раскрыт сам приватный ключ.
Это принципиально разные типы компрометации.
Вывод
В 2026 году кошелёк для эфириума — уже не просто приложение, где отображается баланс ETH. Это система управления аккаунтом, ключами, подписями, сетями и разрешениями для смарт-контрактов. Для долгосрочного хранения важны минимальная активность и защита ключей, для DeFi — изоляция рабочего капитала и контроль подписей, а смарт-аккаунты и EIP-7702 постепенно делают саму модель доступа более программируемой. Поэтому лучший кошелёк определяется не размером суммы и не популярностью бренда, а тем, какую задачу пользователь собирается решать.
Информация на сайте носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией или финансовым советом. Криптовалюты и цифровые активы связаны с высоким уровнем риска, включая возможную потерю капитала. Редакция не несёт ответственности за решения, принятые на основе опубликованных материалов. Перед принятием инвестиционных решений рекомендуется проводить собственное исследование (DYOR). Ознакомиться с редакционной политикой https://happycoin.news/about/