- Trezor, kullanıcılara sahte e-postalardaki bağlantılara tıklamamaları konusunda uyarıda bulundu.
- BitBox, e-posta sağlayıcısının büyük olasılıkla hacklendiğini söyledi.
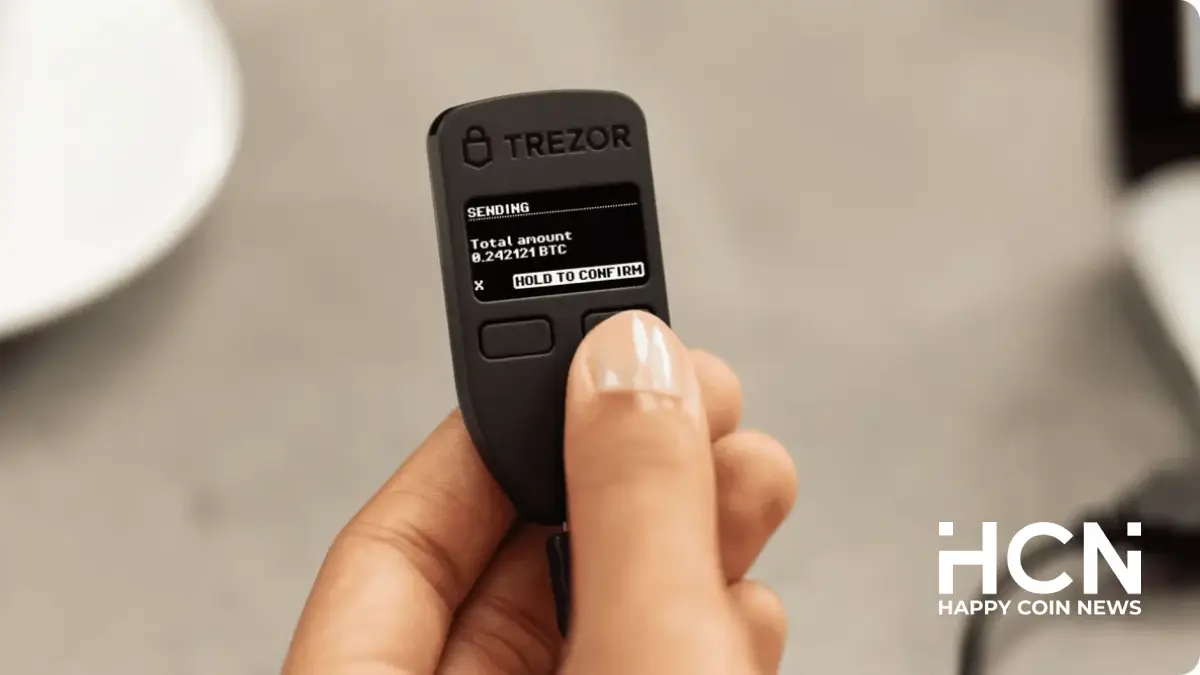
Donanım cüzdanı üreticisi Trezor'un bir temsilcisi, üçüncü taraf tedarikçilerinin hacklendiğini duyurdu . Kullanıcılar, "Kritik Güvenlik Uyarısı: STM32 Entropi Güvenlik Açığı" başlıklı bir e-postanın kimlik avı girişimi olduğu konusunda uyarıldı. Şirket, kullanıcıları bağlantılara tıklamamaları konusunda uyardı ve durumun araştırıldığını belirtti.
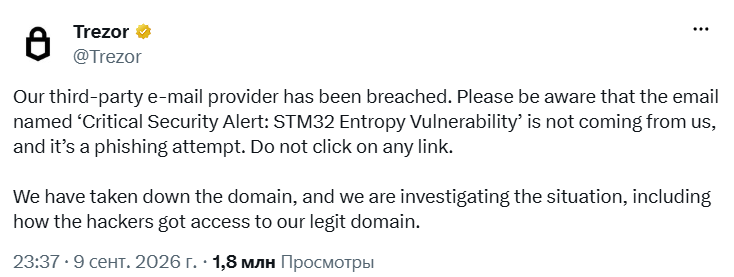
Kaynak: X
Söz konusu kimlik avı mesajı, kullanıcılara cihazlarda kullanılan STM32 mikrodenetleyicilerinde ciddi bir güvenlik açığı keşfedildiği konusunda ikna etmeyi amaçlıyordu. Bu güvenlik açığı, yeterli rastgelelik içermeyen kurtarma ifadelerinin oluşturulmasına yol açarak kullanıcıların fonlarını riske atabilirdi.
Trezor'un yanı sıra BitBox cihaz sahipleri de kimlik avı saldırısıyla ilgili uyarılar aldı. Şirket, haber bülteni sağlayıcısının muhtemelen ele geçirildiğini belirtti .
Bu, Trezor'un üçüncü taraf ortaklarından birinin güvenlik ihlaline maruz kaldığı ilk olay değil. Ağustos ayında platform, lojistik ortağı ShipMonk'u içeren benzer bir olay bildirdi ve bu olay sonucunda yaklaşık 14,000 müşterinin kişisel verileri ifşa edildi. 4 Eylül'de Trezor, ABD'de 67,000 müşterinin daha etkilendiğini açıkladı.
Bu sitedeki bilgiler yalnızca bilgilendirme ve eğitim amaçlıdır ve yatırım tavsiyesi veya finansal öneri niteliği taşımaz. Kripto paralar ve dijital varlıklar, sermaye kaybı olasılığı da dahil olmak üzere yüksek risk taşır. Editörler, yayınlanan materyallere dayanarak alınan kararlardan sorumlu değildir. Yatırım kararları vermeden önce kendi araştırmanızı (DYOR) yapmanız önerilir. Yayın politikamızı https://happycoin.news/about/ adresinden okuyabilirsiniz.