- Как только появились первые сообщения о том, что средства пользователей Polymarket были выведены без их ведома, площадка ограничила опеоации.
- Polymarket связала проблему со скомпрометированным сторонним поставщиком.
Платформа прогнозов Polymarket временно ограничила торговые операции после сообщений пользователей о несанкционированных переводах средств. Некоторые клиенты утверждали, что потеряли сотни тысяч долларов. Позднее Wu Blockchain обновил первое сообщение и заявил со ссылкой на Polymarket, что причиной стала компрометация стороннего провайдера, проблема уже устранена, а пострадавшим обещана полная компенсация.
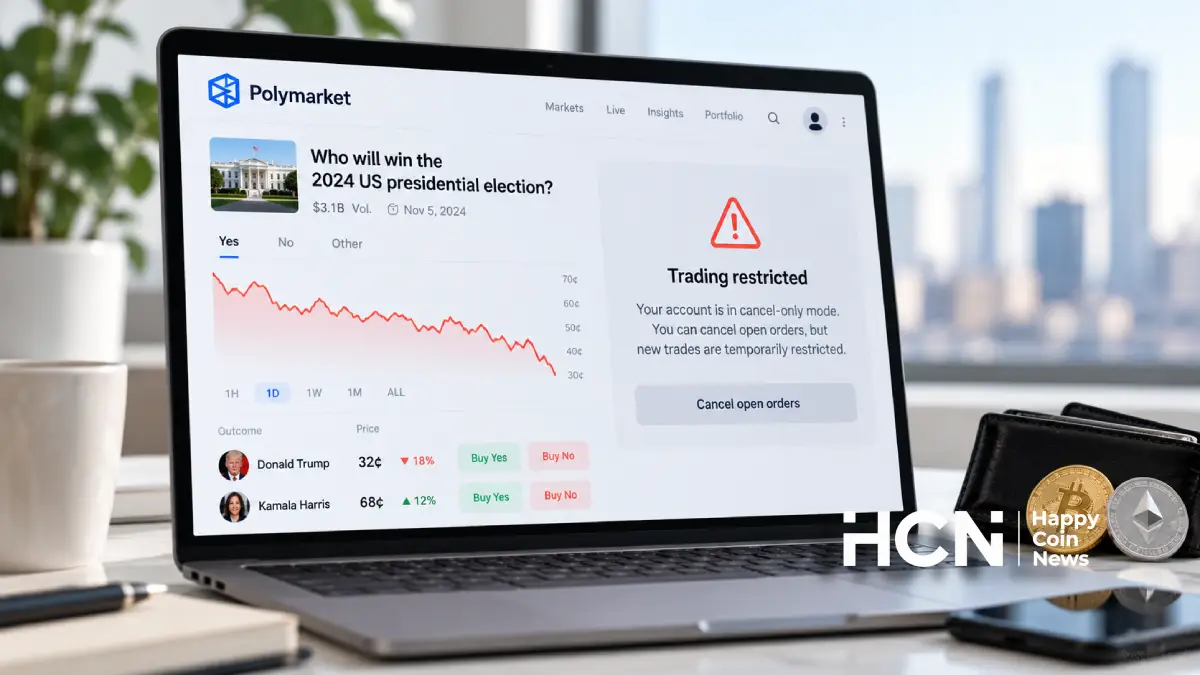
На текущий момент подтверждена по крайней мере операционная часть инцидента. Reuters сообщило 29 октября, что Polymarket столкнулась с крупным сбоем Predictions Trading API, перевела систему в режим cancel-only и приостановила relay actions. В таком режиме пользователи могли отменять заявки, но не совершать новые торговые действия. На момент публикации Reuters причина сбоя и его масштаб оставались неизвестными.
Торговлю ограничивали на время расследования
По данным Reuters, во время сбоя Polymarket остановила возможность совершать новые сделки и отключила часть операций через relayer. Такие механизмы используются платформой для выполнения определённых действий от имени пользователя без необходимости самостоятельно проводить каждую блокчейн-транзакцию.
Позднее системы были восстановлены. На момент проверки официальная страница статуса Polymarket показывает веб-приложение, авторизацию, Predictions Trading API и расчёты в Polygon как работающие штатно. На странице за 29 октября также отражены завершённые плановые работы с CLOB и Perpetuals.
Таким образом, говорить, что торговля на Polymarket остаётся приостановленной, уже некорректно. Ограничения относились к периоду расследования и восстановления сервиса.
Пользователи сообщали о несанкционированных переводах
Первый повод для расследования появился после сообщений нескольких клиентов Polymarket о неизвестных переводах средств. По информации Wu Blockchain, отдельные пользователи заявляли о потерях в сотни тысяч долларов.
При этом общий размер ущерба пока не установлен. Также неизвестно число пострадавших и то, каким именно способом злоумышленники получили возможность инициировать переводы.
В свежем посте Wu Blockchain утверждает, что Polymarket связала проблему со скомпрометированным сторонним поставщиком, устранила уязвимость и намерена полностью возместить убытки затронутым пользователям. Однако до появления доступного первичного заявления платформы эти детали следует рассматривать как сообщение источника со ссылкой на Polymarket, а не как независимо подтверждённые технические выводы.
Основные смарт-контракты взломанными не объявлялись
Polymarket International позиционирует себя как некастодиальную платформу. Согласно официальному Trust & Safety Hub Polymarket, компания не хранит и не контролирует средства пользователей, владельцы сохраняют приватные ключи, а обеспечение открытых позиций находится в смарт-контрактах.
Поэтому компрометация стороннего сервиса и взлом основных смарт-контрактов — принципиально разные сценарии. На данный момент нет подтверждения, что были скомпрометированы Polygon, базовые контракты Polymarket или средства всех пользователей.
В собственных условиях использования Polymarket отдельно предупреждает о рисках frontend-уязвимостей, фишинга, социальной инженерии и атак на смарт-контракты. Платформа также отмечает, что блокчейн-транзакции необратимы.
Похожая атака уже произошла в июне
25 июня 2026 года Polymarket уже официально признала компрометацию стороннего поставщика.
Тогда компания сообщила, что злоумышленники через взломанного подрядчика внедрили вредоносный скрипт во frontend Polymarket для части посетителей. Команда Polymarket заявила, что удалила скомпрометированную зависимость и начала в полной мере компенсировать потери пострадавших.
Блокчейн-компания PeckShield тогда оценила похищенные средства примерно в $3 млн. По данным, которые приводила SecurityWeek, средства были выведены в pUSD, затем переведены из Polygon в Ethereum и обменены примерно на 1893 ETH. Другой аналитик насчитал не менее 11 пострадавших кошельков. Это были оценки блокчейн-исследователей, а не официальная оценка ущерба Polymarket.
Позднее отдельное исследование Source Defense показало, что вредоносный JavaScript поступал от скомпрометированного внешнего поставщика и был специально настроен для атаки на пользователей Polymarket. Исследователи оценили ущерб примерно в те же $3 млн и около 11 кошельков.
Однако связывать июньский и нынешний эпизоды одной и той же уязвимостью пока нельзя. Нет подтверждения, что речь идёт об одном провайдере или одинаковом механизме атаки.
Информация на сайте носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией или финансовым советом. Криптовалюты и цифровые активы связаны с высоким уровнем риска, включая возможную потерю капитала. Редакция не несёт ответственности за решения, принятые на основе опубликованных материалов. Перед принятием инвестиционных решений рекомендуется проводить собственное исследование (DYOR). Ознакомиться с редакционной политикой https://happycoin.news/about/