- Чанпен Чжао предупредил пользователей о двух критических уязвимостях PHP, которые затрагивают серверы с WordPress, Magento, Drupal и Joomla.
- Патчи вышли 21 октября, но детали уязвимостей утекли заранее.
- BNB Chain и PancakeSwap заявили, что не используют PHP и их инфраструктура не затронута.
Основатель Binance Чанпен Чжао (CZ) обратился к криптосообществу с предупреждением об осторожности при посещении сайтов. Поводом стали две критические уязвимости в PHP, языке программирования, на котором работает значительная часть интернета, включая WordPress, Magento, Drupal и Joomla. Обе получили оценку 9,2 из 10 по шкале опасности.
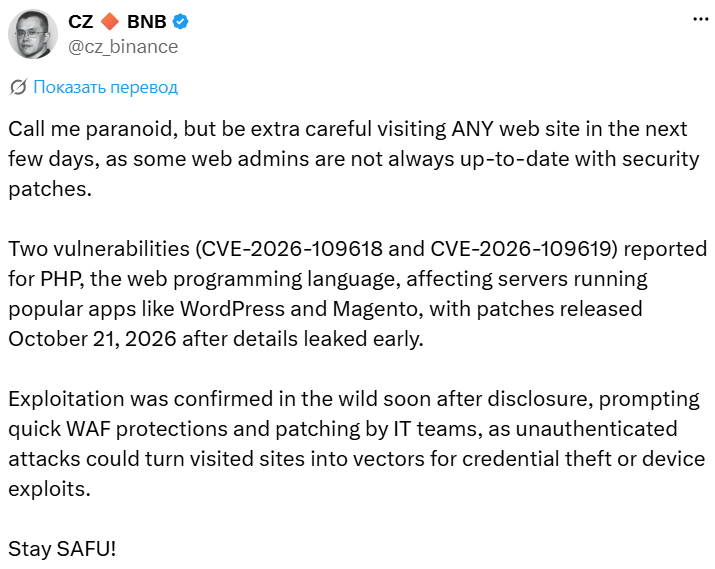
Источник: Х
Назовите меня параноиком, но будьте особенно осторожны при посещении ЛЮБОГО сайта в ближайшие несколько дней, потому что некоторые веб-администраторы не всегда следят за обновлениями безопасности, — написал CZ.
Уязвимости CVE-2026-109618 и CVE-2026-109619 позволяют злоумышленникам выполнять вредоносный код на серверах без аутентификации. Первая связана с повреждением памяти при достижении лимита, вторая — с доступом к внутренним ссылкам на память после её освобождения. Патчи PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12 вышли 21 октября, но детали утекли раньше запланированного срока.
Эксплуатация была подтверждена в дикой среде вскоре после раскрытия, что вызвало быстрые защиты WAF и установку патчей ИТ-командами, поскольку неаутентифицированные атаки могли превратить посещаемые сайты в векторы для кражи учётных данных или эксплуатации устройств, — отметил CZ.
Предупреждение не означает, что каждая криптоплатформа уязвима. BNB Chain подтвердила, что не использует PHP в своём технологическом стеке, а PancakeSwap заявила об отсутствии PHP в инфраструктуре и безопасности средств пользователей. Чжао репостнул заявление PancakeSwap с комментарием, что большинство проектов должны хотя бы опубликовать подобное подтверждение.
На этой неделе крупные технологические компании уже заблокировали восемь цифровых сертификатов, выпущенных индийским удостоверяющим центром eMudhra Limited, о чём уже сообщала редакция Happy Coin News.
Информация на сайте носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией или финансовым советом. Криптовалюты и цифровые активы связаны с высоким уровнем риска, включая возможную потерю капитала. Редакция не несёт ответственности за решения, принятые на основе опубликованных материалов. Перед принятием инвестиционных решений рекомендуется проводить собственное исследование (DYOR). Ознакомиться с редакционной политикой https://happycoin.news/about/