Биржа Lighter потеряла $15,5 млн из-за утечки ключей доступа

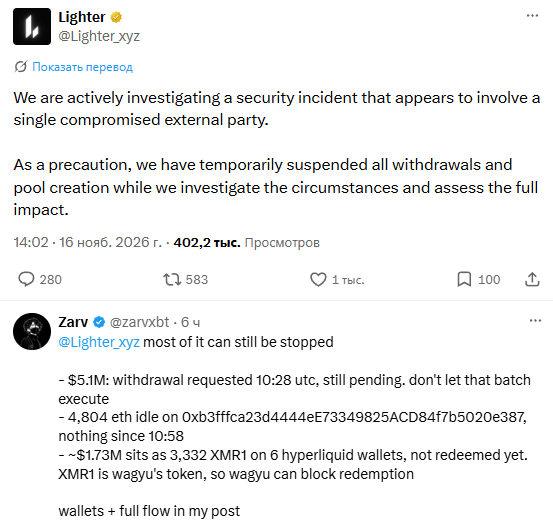
- Биржа Lighter временно приостановила вывод средств и создание пулов на время расследования инцидента, связанного с безопасностью и скомпрометированной внешней стороной.
- По оценкам исследователей блокчейна, с двух счетов маркетмейкеров было похищено около $15,5 млн в стейблкоинах USDC.
Деривативная биржа Lighter столкнулась с кражей около $15,5 млн. Платформа приостановила все выводы средств и создание новых пулов ликвидности, сообщив, что расследует инцидент с участием одной скомпрометированной внешней стороны.
Позже выяснилось, что пострадали два крупных счёта поставщиков ликвидности, а причиной стала утечка ключей доступа, а не уязвимость самого протокола.
Источник: Х
Атака затронула аккаунты #714710 и #714723. Первый потерял $10,39 млн, второй — $5,09 млн. Общая сумма ущерба составила около $15,5 млн.
Исследователь 0xTria описал механику схемы. Сначала атакующий закрыл существующие торговые позиции пострадавших и конвертировал их активы в USDC. Затем он создал публичный пул ликвидности с нулевой комиссией через один из скомпрометированных аккаунтов, внёс около $10 тыс. и получил примерно 99,99% доли в пуле. После этого средства пользователей переводились в пул партиями примерно по $1 млн и выкупались через доли пула.
Схема сработала из-за особенности Lighter. Переводы между аккаунтами, привязанными к одному адресу в сети Ethereum, не требуют дополнительной подписи. Пул, созданный через скомпрометированный аккаунт, рассматривается как принадлежащий этому аккаунту, поэтому атакующий смог провести средства через него, не вызывая ограничений, которые обычно применяются к внешним переводам.
Команда Lighter подтвердила, что её протокол и смарт-контракты не пострадали. В качестве меры предосторожности платформа активировала режим опекуна на смарт-контрактах, а обновление контрактов поручила Совету безопасности. Биржа пообещала восстановить выводы до конца дня. Остаётся открытым вопрос, как именно утекли ключи доступа и будут ли компенсированы потери затронутым поставщикам ликвидности.