- Apple выпустила iOS 27.2.1 и iPadOS 27.2.1, закрыв уязвимости в Messages, Bluetooth и App Intents.
- Google исправил девять уязвимостей в Chrome, включая zero-day CVE-2026-125350, который уже эксплуатировался.
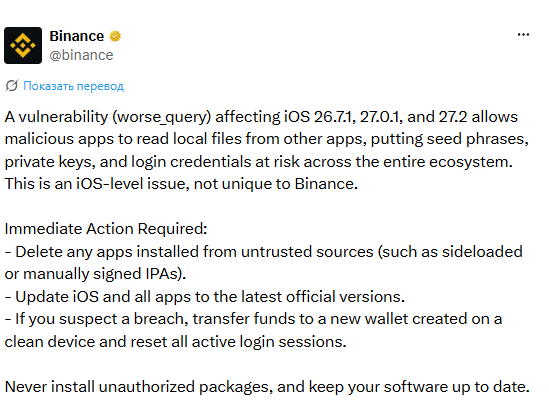
- Binance предупредила об уязвимости worse_query в iOS 26.7.1, 27.0.1 и 27.2, которая позволяет вредоносным приложениям получать доступ к seed-фразам и приватным ключам.
Apple и Google синхронно выпустили обновления безопасности, которые напрямую касаются владельцев криптокошельков. Apple представила iOS 27.2.1 и iPadOS 27.2.1 для iPhone 11 и новее. Google закрыл девять уязвимостей в Chrome для Windows, Mac и Linux.
У Google ситуация оказалась критичнее, так как одна из исправленных уязвимостей CVE-2026-125350 уже использовалась злоумышленниками.
Мы знаем, что эксплойт для CVE-2026-125350 применялся, — сообщили в Google.
Компания призвала пользователей перезапустить браузер, так как Chrome обновляется при запуске. Apple не сообщила, что её уязвимости кто-то эксплуатировал, но среди них есть опасные. Одна позволяет удалённо читать чаты в iMessage, другая открывает доступ к чувствительным данным через App Intents.
На фоне этих обновлений Binance выпустила отдельное предупреждение для владельцев iPhone. Биржа указала на уязвимость под названием worse_query, которая затрагивает iOS 26.7.1, 27.0.1 и 27.2.
Ошибка позволяет вредоносным приложениям получать доступ к локальным файлам других приложений, включая не защищённые должным образом seed-фразы, приватные ключи и учётные данные криптовалютных кошельков. В Binance подчеркнули, что проблема связана с механизмами безопасности самой iOS, а не с платформой биржи.
Источник: Х
Биржа рекомендовала удалять приложения из ненадёжных источников, особенно установленные через sideloading или вручную подписанные IPA-файлы, а также обновить iOS и все приложения до последних официальных версий. Пользователям, заподозрившим компрометацию, советуют создать новый кошелёк на чистом устройстве, перевести туда активы и сбросить активные сессии. При этом в Binance заявили, что подтверждённых случаев кражи средств через эту уязвимость пока не зафиксировано.
Обновления вышли на фоне целенаправленных атак на криптокошельки. Злоумышленники используют цепочку эксплойтов DarkSword, которая затронула iOS 18.4–18.7. По данным Censys, серверы с DarkSword и Coruna крали данные и seed-фразы из кошельков Coinbase, MetaMask, OKX, Phantom и Trust Wallet. Apple закрыла часть этих уязвимостей ещё в iOS 26.3, но новые патчи устраняют дополнительные риски.
Обновление не гарантирует полной защиты, если пользователь сам хранит seed-фразы в доступном месте. Но без патчей устройство остаётся открытым для уже известных атак. Для рынка это напоминание, что безопасность кошелька зависит не только от приложения, но и от операционной системы, браузера и осторожности самого пользователя.
Информация на сайте носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией или финансовым советом. Криптовалюты и цифровые активы связаны с высоким уровнем риска, включая возможную потерю капитала. Редакция не несёт ответственности за решения, принятые на основе опубликованных материалов. Перед принятием инвестиционных решений рекомендуется проводить собственное исследование (DYOR). Ознакомиться с редакционной политикой https://happycoin.news/about/