- Binance опубликовала первый отчёт о расследовании взлома на $6,3 млрд, который произошёл 29 октября.
- Атака началась в июне с подменённого инструмента для кодинга, а в сентябре хакеры использовали фейковое собеседование, чтобы заразить компьютер инженера.
- Через внутренний ИИ-инструмент злоумышленники получили доступ к системе подписи транзакций и вывели средства из горячих кошельков.
Крупнейшая кража в истории крипторынка оказалась не результатом одной ошибки, а пятимесячной спецоперацией. Binance опубликовала первый отчёт о расследовании взлома на $6,3 млрд, и его детали читаются как сценарий шпионского фильма. Хакеры не ломали код биржи, они сломали людей.
Это была не одна ошибка и не одна брешь, это была многомесячная кампания. Мы публикуем полный отчёт, потому что уроки выходят далеко за пределы Binance, — заявил со-CEO Ричард Тенг.
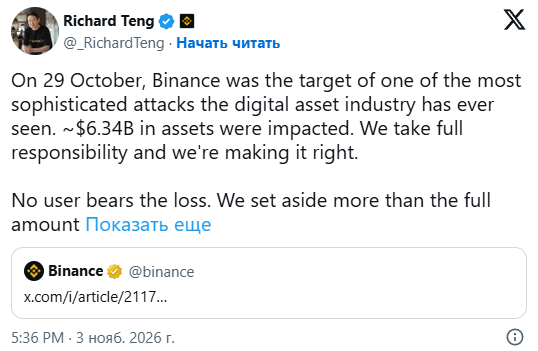
Источник: Х
Как всё началось: июнь и подменённый инструмент
Всё началось в июне. Инженер команды кошельков Binance искал в сети популярный инструмент для программирования с ИИ и скачал подменённую версию через Homebrew. Служба безопасности заметила аномалию, устройство заменили, учётные данные сменили. Но было поздно, поскольку хакеры уже знали, кто этот инженер и с кем он работает.
В сентябре в дело вступил второй сотрудник. Его нашли на легитимной платформе по поиску работы и пригласили на собеседование в несуществующую компанию. Чтобы войти в доверие, «рекрутёр» показывал личные фото и видео из соцсетей. На втором этапе «генеральный директор» попросил выполнить тестовое задание и скачать код на рабочий компьютер. Внутри был вредоносный скрипт, который обошёл защиту.
Как ИИ-инструмент Binance стал оружием хакеров
Дальше — самое неожиданное. 20 октября хакеры использовали заражённый компьютер и внутренний ИИ-инструмент самой Binance, чтобы получить контроль над устройствами ещё двух инженеров. На одном из них нашёлся токен с правами на развёртывание контейнеров. 29 октября с этими украденными правами они запустили скрипт, который открыл доступ к сервису подписи транзакций и опустошил горячие кошельки.
Ущерб колоссален: 233 млн XRP, около 970,500 SOL, 44 млн OP и 18,270 BTC ушли с кошельков Binance за считанные минуты. Биржа уже заморозила или перехватила около $2,85 млрд и восполнила 98% пострадавших активов из собственных средств.
ФБР связало атаку с северокорейской группой TraderTraitor, которую также называют Lazarus Group. Как сообщала редакция HCN, Пхеньян обвинения отверг и называл их «политической провокацией». Но для рынка важнее другое: Binance признала, что её собственный ИИ-инструмент стал частью цепочки атаки. И это уже не вопрос доверия к одной бирже, а вопрос того, насколько безопасны инструменты, которые мы сами впускаем в свою работу.
Информация на сайте носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией или финансовым советом. Криптовалюты и цифровые активы связаны с высоким уровнем риска, включая возможную потерю капитала. Редакция не несёт ответственности за решения, принятые на основе опубликованных материалов. Перед принятием инвестиционных решений рекомендуется проводить собственное исследование (DYOR). Ознакомиться с редакционной политикой https://happycoin.news/about/